SolvoForce
Wie mag welke gegevens bekijken en aanpassen?
Maatwerk software en websites
Een planner heeft andere informatie nodig dan een uitvoerder of klant. SolvoForce kan toegang per taak en dossier inrichten, zodat medewerkers hun werk kunnen doen zonder automatisch alles te mogen wijzigen. Daarbij gaat het ook om downloaden, verwijderen en toegang die moet vervallen bij een functiewijziging.
Bepaal apart wie mag lezen, wijzigen en verwijderen
Lezen, wijzigen, exporteren en verwijderen hebben verschillende gevolgen. Een gebruiker die een dossier mag bekijken hoeft niet automatisch alle bijlagen te mogen downloaden. Leg belangrijke acties in een rechtenmatrix vast met voorbeelden. Gebruik concrete situaties, zoals een planner die een andere afdeling opent, zodat de regels begrijpelijk zijn voor zowel proceseigenaren als ontwikkelaars.
Controleer toegang ook bij rechtstreeks geopende links
De interface kan knoppen verbergen om het scherm overzichtelijk te houden, maar de server moet de bevoegdheid zelf controleren. Een gebruiker kan een URL rechtstreeks openen of een identificatie veranderen. Test daarom toegang met verschillende accounts en dossiers. De controle moet gelden voor gewone pagina's, exports, bijlagen en achtergrondacties die namens een gebruiker worden uitgevoerd.
Beëindiging van toegang is een proces
Bij vertrek uit een groep of organisatie moet duidelijk zijn welke rechten direct vervallen en welke bestaande sessies nog geldig zijn. Ook uitnodigingen, gedeelde links en afzonderlijke toegang tot documenten verdienen aandacht. Herstel van een account hoeft niet automatisch alle oude lidmaatschappen te herstellen. Beschrijf de gewenste werking zodat beheerhandelingen geen onverwachte toegang teruggeven.
Houd uitzonderingen beheersbaar
Een groeiende verzameling losse toestemmingvinkjes kan moeilijk te beoordelen worden. Gebruik rollen voor terugkerende patronen en maak uitzonderingen zichtbaar. Laat beheerders kunnen uitleggen waarom iemand toegang heeft. Een periodieke controle met concrete gebruikers helpt ongebruikte rechten herkennen. Het doel is niet zoveel mogelijk niveaus, maar een model waarvan de feitelijke toegang overeenkomt met de afgesproken verantwoordelijkheid.
Veelgestelde vragen over Rollen en rechten in een webapplicatie ontwerpen in
Oplossingen die in de praktijk werken.
Bekijk hoe SolvoForce software, webapplicaties en automatisering inzet om processen overzichtelijker en efficiënter te maken.
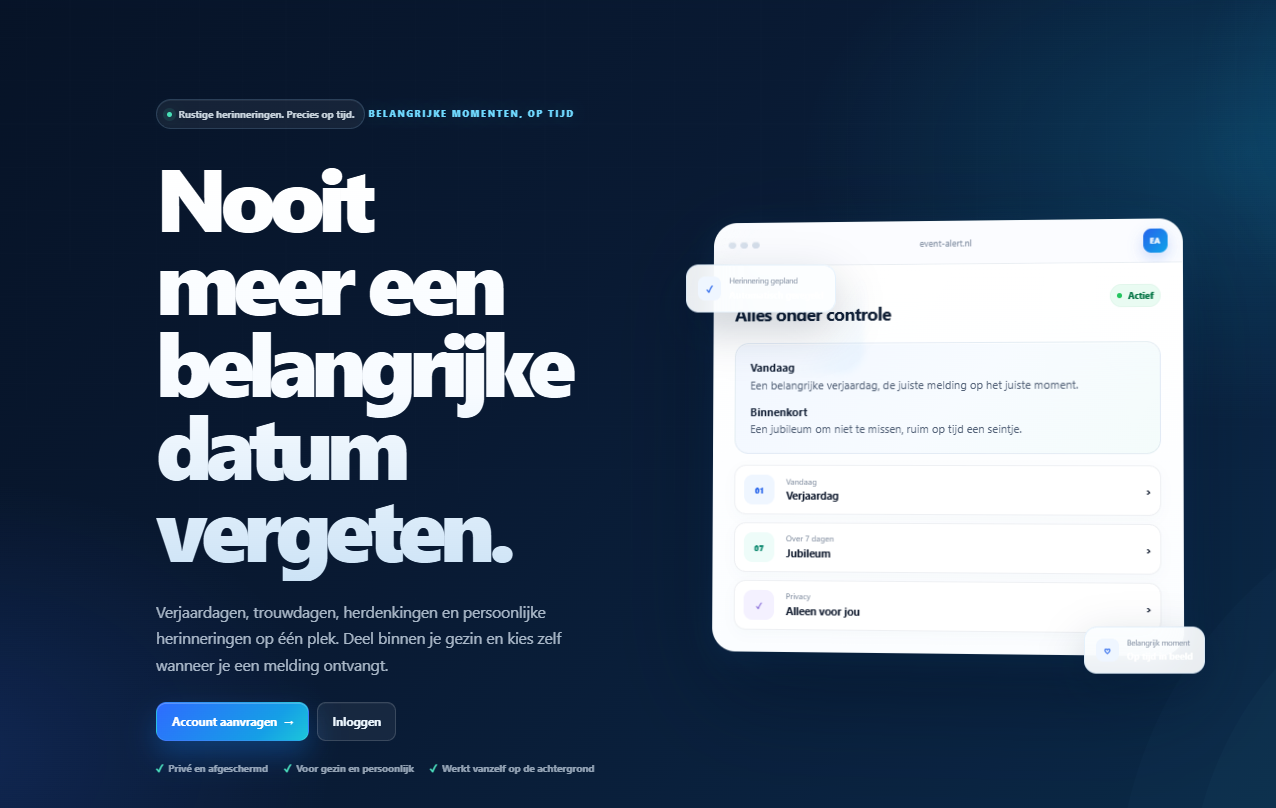
Event Alert – belangrijke momenten in beeld
Een webapplicatie die verjaardagen, jubilea en andere belangrijke momenten samenbrengt. Met persoonlijke herinneringen, gedeelde groepen en een ontwerpomgeving voor kaarten en kalenders.
Bekijk case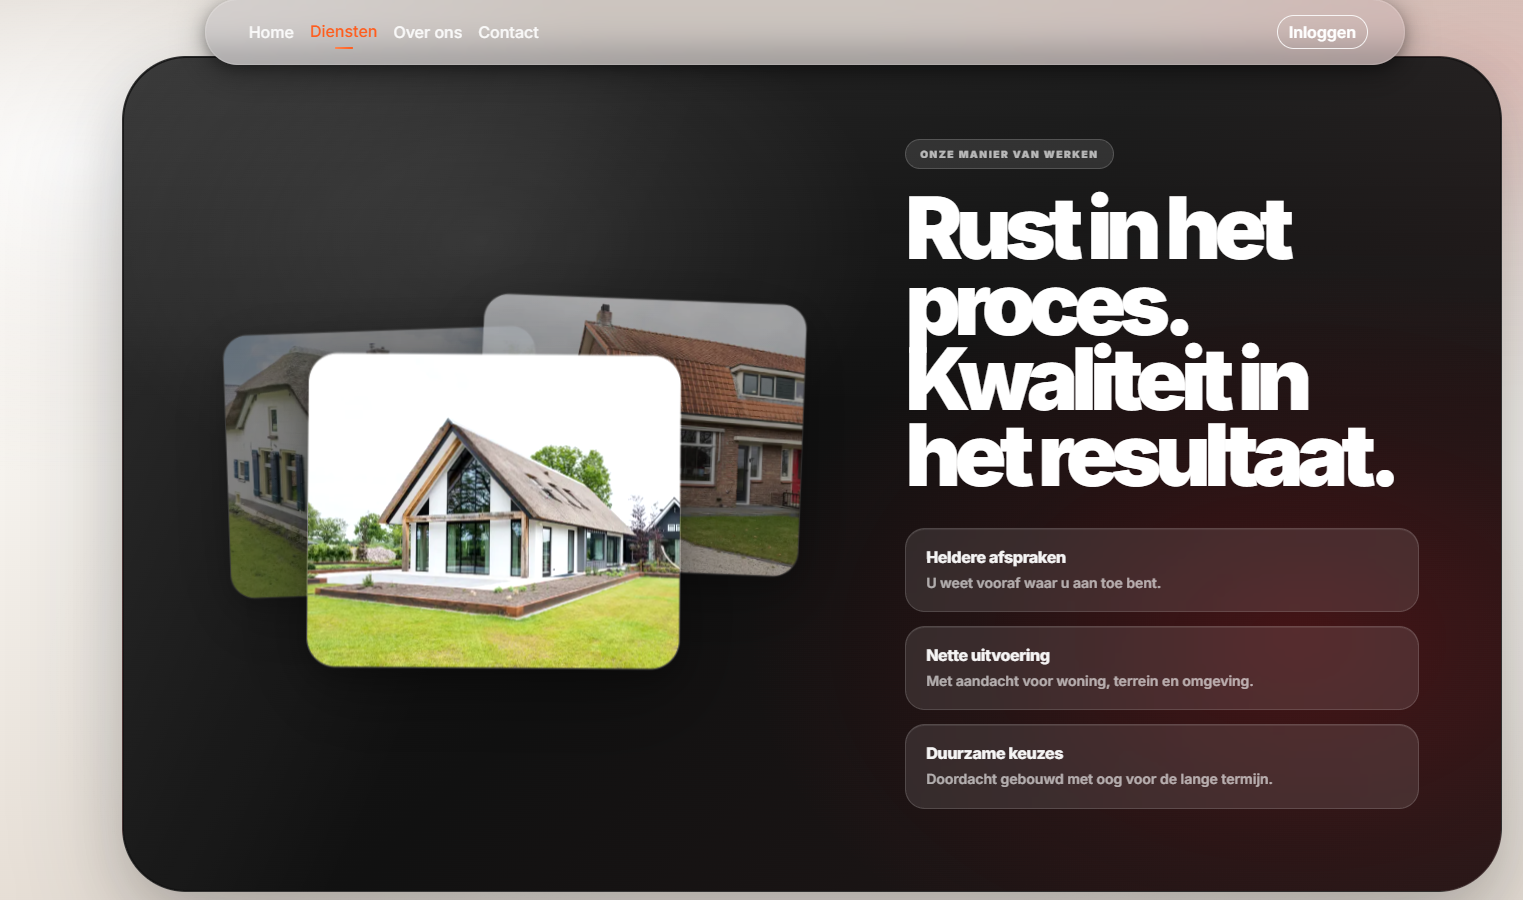
Website voor Bouwbedrijf L&D
Een representatieve website voor Bouwbedrijf L&D, waarin bouwprojecten, dienstverlening en werkwijze samenkomen. Met een krachtige visuele presentatie en duidelijke routes naar het bekijken van werk en het aanvragen van een offerte.
Bekijk case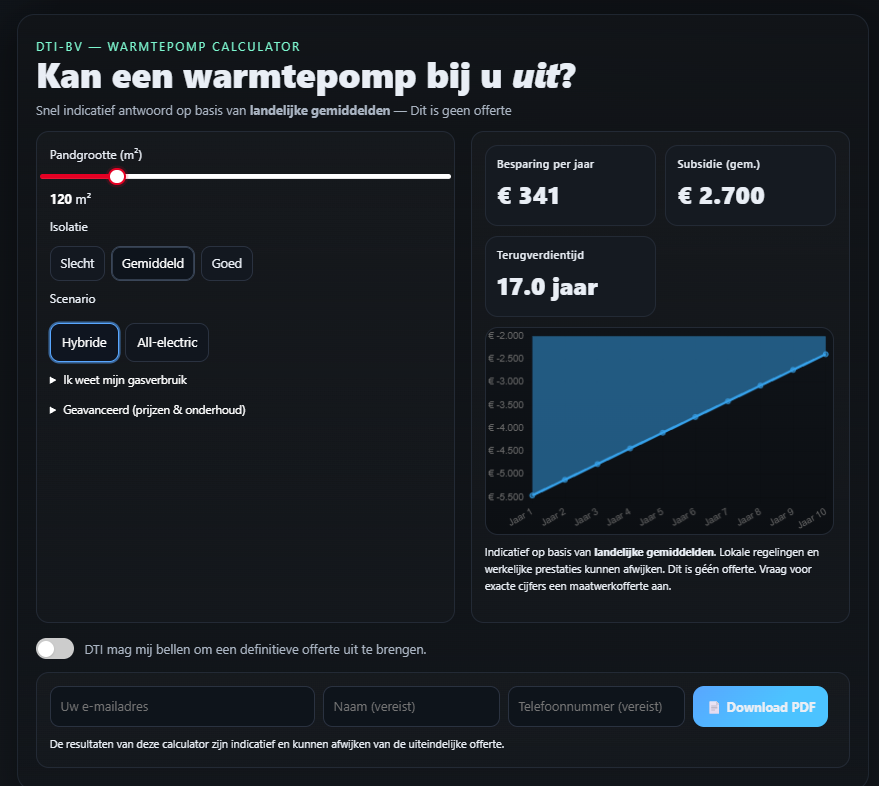
Warmtepompcalculator op maat
Een interactieve warmtepompcalculator die woninggegevens vertaalt naar een indicatie van besparing en terugverdientijd. Ontwikkeld om verschillende keuzes begrijpelijk te vergelijken.
Bekijk case